- 社外共有は特定のユーザー招待が基本
- リンクの有効期限は2〜4週間が目安
- 2026年10月に旧方式のゲスト認証が終了予定
「取引先に OneDrive のリンクを送ってよいですか」と聞かれて、即答できなかった経験はないでしょうか。便利なのは分かっていても、誰がどこまで見られるのか、後から止められるのかが曖昧なままでは、安心して使えません。
安全に使うための基本は、相手を「特定のユーザー」で招待し、有効期限を付けることです。この2点を守れば、OneDrive の社外共有は本人確認が行われ、アクセスの記録も残る安全性の高い手段になります。相手にアカウントがなくても、メールで届く確認コードで開くことが可能です。
この記事を読めば、共有の基本の仕組み、送る側の手順、安全な設定の選び方、会社の設定と2026年の変更で知っておくことが分かります。上司や取引先に、自分の言葉で説明できる状態を目指す内容です。
OneDriveの社外共有とは?基本の仕組み
OneDrive の社外共有は、ファイルのコピーを送るのではなく、自社のクラウドに置いたファイルを相手に見せる仕組みです。誰に見せるかは「招待した相手」と「リンクを持つ誰でも」の2種類に分かれ、会社の設定が個人の選択より優先されます。
- 社外共有とは:リンクや招待で相手に見せる
- 相手は「招待した人」と「リンクを持つ誰でも」
- 共有リンクは4種類、社外に使えるのは2つ
- 会社の設定が個人の選択より優先される
社外共有とは:リンクや招待で相手に見せる
Microsoft 365 は、Word や Excel などの Office と、インターネット上のファイル置き場をまとめたサービスです。本記事は、会社で契約した Microsoft 365(職場または学校のアカウント)の OneDrive を対象にしています。個人向けの OneDrive とは共有の選択肢が異なります。
OneDrive は、その中に含まれる個人用のファイル置き場です。社外共有とは、そこに置いたファイルを、社外の相手がブラウザで開けるようにすることを指します。Microsoft はこの機能を「外部共有」と呼び、取引先や顧客など組織の外の人とファイルを共有する仕組みと説明しています。
メール添付と共有の違いは、資料のコピーを渡すか、資料を置いた部屋の鍵を渡すかという点です。添付は送った時点で相手の手元に残りますが、共有なら鍵を後から回収できます。部署やチームで使う共有のファイル置き場は SharePoint と呼ばれます。
相手は「招待した人」と「リンクを持つ誰でも」
OneDrive から社外にファイルを渡す相手は、本人確認をした「ゲスト」と、本人確認をしない「匿名の相手」の2種類に分かれます。ゲストとは、メールアドレスを指定して招待し、アカウントでのサインインか、メールで届く確認コードの入力で本人確認をした相手のことです。来客用の入館証を発行した相手に相当します。
匿名の相手は、サインイン(アカウントでの本人確認)が要らないリンクを受け取っただけの人です。リンクが転送されると、転送先の人も開けます。
共有リンクは4種類、社外に使えるのは2つ
共有リンクとは、ファイルを開くための URL(インターネット上の住所)を指します。OneDrive の共有リンクは4種類あり、社外の相手に渡せるのは実質2種類です。Microsoft Learn はこのうち「すべてのユーザー」「組織内のユーザー」「特定のユーザー」の3つを主要なリンクの種類として説明し、共有画面にはこれに「既存のアクセス権を持つユーザー」が加わります。Microsoft Learn と Microsoft サポートの説明を、次の表に整理しました。
| リンクの種類 | 誰が開けるか | 転送されたら | 誰が開いたかの記録 |
|---|---|---|---|
| リンクを知っているすべてのユーザー | リンクを持つ全員(本人確認なし) | 転送先も開ける | 残らない |
| 組織内のユーザー | 自社のメンバーだけ | 社内なら開ける | 残る |
| 特定のユーザー | 指定した相手だけ | 開けない | 残る |
| 既存のアクセス権を持つユーザー | すでに権限がある人だけ | 権限は変わらない | 残る |
社外の相手に使えるのは「特定のユーザー」と「リンクを知っているすべてのユーザー」の2つです。このうち社外向けの基本は、指定した相手しか開けない「特定のユーザー」です。
会社の設定が個人の選択より優先される
共有画面で選べる範囲は、会社の情報システム部門(管理者)が決めた設定が上限になります。OneDrive は SharePoint の仕組みの上で動いているため、会社全体の共有設定がそのまま OneDrive にも効くからです。
共有画面のオプションが灰色で選べないときは、管理者が制限をかけている可能性があります。「すべてのユーザー」リンクを作れるかどうかも、会社の設定しだいで変わります。必要なら情報システム部門に確認してください。
OneDriveで社外の相手と共有する手順
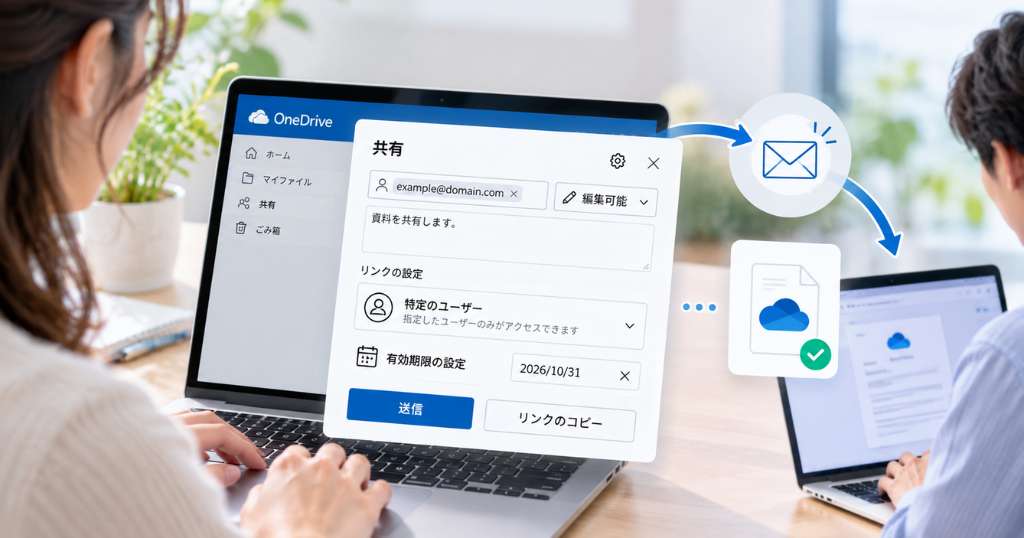
社外の相手に OneDrive のファイルを渡す基本形は、共有画面で相手のメールアドレスを指定して招待し、リンクの種類を「特定のユーザー」にする方法です。
新しい画面では、リンクの既定が「ファイルに追加されたユーザーのみ」になり、従来のリンクは「その他のリンク」になります。有効期限付きのリンクは歯車アイコンの「新しい共有リンクの作成」から作る流れです。以下の手順は従来の共有画面をもとにしています。画面が異なる場合も、「相手を指定して追加する」「リンクを誰でも開ける状態にしない」「有効期限を付ける」という考え方は同じです。
- 基本:相手を指定して招待する6ステップ
- リンクをコピーしてメールで送る場合
- フォルダごと共有するときの注意
- 相手にアカウントがないとき・開けないとき
基本:相手を指定して招待する6ステップ
社外への共有は、相手を名指しして招待する方法が基本です。指定した相手しか開けず、転送されても、指定した相手以外は開けません。アクセスの記録も残ります。Microsoft サポートの手順に沿うと、操作は次の流れです。
リンクをコピーしてメールで送る場合
「リンクのコピー」は、共有画面で「送信」の代わりに「リンクのコピー」を選び、コピーした URL を自社のメールやチャットに貼って送る方法を指します。
安全に使う条件は、コピーする前にリンクの種類を「特定のユーザー」にして宛先を入れておくことです。この設定なら、URL が第三者に転送されても指定した相手以外は開けません。一方、「リンクを知っているすべてのユーザー」のままコピーすると、そのメールを誤送信した時点で受け取った人全員が開ける状態になります。
フォルダごと共有するときの注意
フォルダの共有手順はファイルと同じですが、権限の及ぶ範囲が異なる点に注意が必要です。フォルダを共有すると、その中にあるファイルだけでなく、共有した後に追加したファイルもすべて相手が閲覧できます。案件の途中で別の取引先の資料を同じフォルダに入れると、その資料も相手に開示されます。
運用の目安は、取引先ごと・案件ごとに専用のフォルダを作り、そのフォルダだけを「特定のユーザー」で共有すること、案件が終わったら共有を止めることです。
相手にアカウントがないとき・開けないとき
相手が Microsoft アカウントや職場のアカウントを持っていなくても、メールで届く1回限りの確認コードを入力すれば開くことが可能です。Microsoft サポートは、OneDrive がメールアドレスにコードを送って身元を確認し、確認画面にコードを入力するとファイルが開くと説明しています。取引先には、共有時に指定したメールアドレスで受け取るよう事前に伝えておくと、受け取りがスムーズです。
社外共有を安全にする設定の選び方
社外共有の基本の組み合わせは、「特定のユーザー」のリンクに有効期限を付け、相手が加工する必要のない資料には「ダウンロードを禁止する」を加える形です。「リンクを知っているすべてのユーザー」のリンクは、業務のやり取りでは使わないことを基本線にします。
- 「すべてのユーザー」リンクは業務で使わない
- 有効期限を必ず付ける(目安2〜4週間)
- 「編集を許可」と「ダウンロード禁止」の使い分け
- 資料の種類で決める設定の早見表
「すべてのユーザー」リンクは業務で使わない
「リンクを知っているすべてのユーザー」のリンク(匿名リンク)を業務で避ける理由は、誰が開いたかを把握できないからです。Microsoft Learn は、このリンクを使う人は本人確認をする必要がなく、アクセスを監査できないと明記しています。監査ログには匿名リンクが使われた事実や接続元の IP アドレスは残りますが、利用者の ID は分からないため、誰が開いたかを特定できません。転送されれば転送先の人も開けるため、リンクを削除するまで、誰が開いたかを把握できない状態が続きます。
一般財団法人日本情報経済社会推進協会(JIPDEC)も2026年4月に注意喚起を出しています。OneDrive などのクラウドストレージで共有範囲が「リンクを知っている全員が閲覧可」になっている誤設定が、個人情報の誤公開につながっているという内容です。業務のやり取りでは、匿名リンクではなく「特定のユーザー」のリンクを使うのが基本です。
有効期限を必ず付ける(目安2〜4週間)
有効期限は、共有したことを忘れた後もリンクが生き続けるのを防ぐための設定として使います。OneDrive の既定では期限は付かず、削除するまで無期限に開ける状態です。日付を指定すると、その日を過ぎたリンクは使えなくなります。
日数は、資料が相手の手元で必要な期間から決めるのが基本です。見積書や提案書なら提出後2〜4週間、共同で作業中のファイルなら案件の終了予定日が目安になります。期限が切れてもファイルそのものは消えず、ほかの権限を持つ人は引き続き開ける仕組みです。なお、会社の設定によっては有効期限を選択できない場合があります。フォルダの共有では有効期限を付けられない場合があるため、その場合は案件の終了時に共有を止める運用で補ってください。
「編集を許可」と「ダウンロード禁止」の使い分け
従来の共有画面では「編集を許可する」が既定でオンになっています(新しい共有画面のメインリンクは閲覧のみから始まります)。この権限は相手が上書きや削除までできるものなので、共同で資料を作る場面に限ってオンにし、確認してもらうだけの資料では必ず外してください。
「ダウンロードを禁止する」は、相手がブラウザ上で閲覧はできるものの、ファイルを自分の端末に保存できなくする設定です。職場または学校のアカウントで、「編集を許可する」をオフにした閲覧のみのリンクでしか選べません。契約書の案や個人情報を含む一覧のように、見てもらうことが目的でコピーが手元に残ると困る資料に向いています。相手が加工して返す見積の Excel のような作業ファイルには向きません。
なお、この設定は画面の撮影や書き写しまで防ぐものではありません。機密度が特に高い資料は、共有そのものの是非を見直すのが安全です。
資料の種類で決める設定の早見表
設定の組み合わせは、「相手が誰か」と「資料が漏れたときの影響」の2つで決めると判断がそろいます。次の表を出発点にしてください。
| 資料の種類 | リンクの種類 | 有効期限 | 編集・ダウンロード |
|---|---|---|---|
| 会社案内やカタログなど公開してよい資料 | 特定のユーザーを基本にする | 付ける | 閲覧のみ |
| 議事録や提案書など一時的に渡す一般資料 | 特定のユーザー | 2〜4週間 | 閲覧のみ |
| 相手が加工して返す作業ファイル | 特定のユーザー | 案件の終了日(フォルダに期限を付けられない場合は、終了時に共有を止める) | 編集を許可。案件のフォルダに限る |
| 個人情報・契約書・財務などの機密資料 | 特定のユーザー | 必要最短 | 閲覧のみ+ダウンロード禁止。継続的なやり取りは専用の場所へ |
会社の設定と2026年の変更で知っておくこと
会社全体の共有設定は、情報システム部門が管理する領域です。ただし、初期設定のままでは無期限の匿名リンクを作れることと、2026年に相手の登録の仕方が変わることは、共有する本人も知っておく必要があります。あわせて、自分の操作で行える共有相手の確認方法と止め方を解説します。
- 初期設定のままでは無期限の匿名リンクが作れる
- 2026年の変更:相手がゲストとして登録される
- 共有した相手の確認と止め方
初期設定のままでは無期限の匿名リンクが作れる
何も設定していない Microsoft 365 の環境では、OneDrive の外部共有は最も緩い「すべてのユーザー」の段階で有効になっています。
従来の共有画面ではリンクの既定の種類も「リンクを知っているすべてのユーザー」で、有効期限は付きません。2026年9月から展開されている新しい共有画面ではメインリンクの既定が「ファイルに追加されたユーザーのみ」に変わりますが、会社の設定が許していれば「リンクを知っているすべてのユーザー」に広げられる点は変わりません。
つまり、社員がサインイン不要・無期限のリンクを作成し、社外の誰にでも渡せる状態です。
Microsoft 自身も、匿名共有のベストプラクティスとして公開してきた手引き(現在は「以前のバージョン」として保管されています)で、既定のリンクを「すべてのユーザー」以外にすることを勧めています。
2026年の変更:相手がゲストとして登録される
2026年、Microsoft は社外共有の仕組みを「本人確認をした相手にだけ渡す」方向へ変えています。最も大きな変更は、ファイルを共有した社外の相手の扱いです。
相手は、自社の Microsoft Entra ID(会社のアカウントを管理する土台)にゲストとして登録されるようになります。
新しい招待は2026年5月からこの方式への切り替えが始まり、Microsoft 365 管理センターの「メッセージ センター」(MC1243549)では、2026年7月に切り替えが完了したと案内されています。古い方式は2026年10月1日から段階的に終了し、10月31日までに完了する予定です。
取引先の側で大きく変わることはありません。Microsoft Learn によれば、確認コードで開く流れはこれまでどおりで、変わるのは自社側にゲストとして登録される点です。
ただし、ゲストとして初めてアクセスするときには、名前やメールアドレスなどの情報が招待元の組織に共有されることへの同意を求める画面が1回だけ表示されます。取引先には、この画面が出たら内容を確認して同意するよう事前に伝えておくと、問い合わせを減らせます。
古い方式で招待した相手から「開けない」と連絡があった場合は、ファイルを共有し直せば新しい方式で登録されます。
共有した相手の確認と止め方
誰に何を共有しているかは、ファイルを選んで右上の「情報」を開き、「アクセスの管理」を選ぶと、アクセス権を持つ人とリンクが一覧で見えます。誤って共有したときも、同じ画面から止めることが可能です。
| 状況 | 操作 | 注意 |
|---|---|---|
| 特定のファイルを誤った相手に共有した | 「アクセスの管理」でその人のアクセスを削除するか、リンクを削除する | フォルダ共有なら中のファイル単位の権限も確認する |
| 匿名リンクを誤送信した | リンクを削除する | すでにダウンロードされた分は取り戻せない |
| 取引が終わった相手のアクセスを止めたい | 情報システム部門にゲストの削除を依頼する | そのゲストへの共有がまとめて止まる |
案件の終了時にはリンクとアクセス権を削除し、取引の終了時にはゲストの削除を依頼する、という2段階で運用すると、不要なアクセス権が残りにくくなります。
OneDriveで足りない場合の選択肢
単発で、資料の機密度が低く、相手を特定できる共有なら、設定を整えた OneDrive で続けて問題ありません。一方、継続的な取引先とのやり取りは、担当者個人の OneDrive ではなく、外部共有専用の場所や社外共有に特化したサービスに分けたほうが運用が安定します。
- OneDriveで社外共有を続けてよい条件
- 継続的な取引先との共有は専用の場所に分ける
- 社内と社外で共有手段を分けた企業の例
- GigaCC ASPの社外共有に関わる機能
OneDriveで社外共有を続けてよい条件
次の3つがそろっていれば、OneDrive の社外共有は十分に実用的です。総務省のテレワークセキュリティガイドラインも、ファイルを安全に送付する方法の1つとして、クラウドストレージ等のファイル共有サービスを挙げています。そこには「当該サービスへのアクセスに当たって認証を行うものや別経路でパスワード送付を行うもの」という条件が添えられており、本人確認をした相手への共有は、このうち前者に当たります。
- 相手が特定でき、共有の期間が数日から数週間の単発である
- 資料が万一漏れても影響が限られる
- 共有元が担当者個人の OneDrive でよく、異動や退職の際に引き継ぐ手順がある
1つでも外れる場合は、次に述べる専用の場所への切り分けを検討してください。
継続的な取引先との共有は専用の場所に分ける
取引先と毎月帳票をやり取りするような継続的な共有は、担当者個人の OneDrive に置かないのが基本です。外部共有を許可した専用の SharePoint サイトか、社外共有に特化したサービスに置きます。Microsoft Learn も、社外と共有してはならない機密情報は外部共有を止めた場所に保存し、外部共有用には別の場所を作るよう案内しています。
専用の場所に分ける利点は、担当者が退職しても共有元が消えないことと、誰に共有しているかを部門単位で確認しやすいことです。総務省の「クラウドの設定ミス対策ガイドブック」は、設定をする人と確認する人を分け、定期的に見直すことを求めています。
社内と社外で共有手段を分けた企業の例
共有手段の統一と、利用者の判断に委ねない運用を優先して、社内の Microsoft 365 と社外向けの専用サービスを分けている企業があります。日本ワムネットの企業間ファイル転送・共有サービス「GigaCC」の導入事例では、株式会社Japan Animal Care Holdings が共有特化型の SHARERN を採用しています。
同社のルールは「OneDriveやSharePointでは外部共有を行わない」「外部への共有は必ずSHARERNを使う」です。共有方法がばらつくと設定ミスや属人化(やり方が担当者ごとに違い、引き継げなくなること)を招く点を課題とし、外部と内部を分けた運用を「思想」ではなく「仕組み」として実現できることを決め手に挙げています。
GigaCC ASPの社外共有に関わる機能
送信と共有を1つにした製品である GigaCC ASP には、社外共有の統制に関わる次の機能があります(事例の SHARERN は共有特化型で構成が異なります)。履歴ログ管理は「誰が・いつ・何のファイルを・誰に」送受信・共有したかの記録で、上長承認はファイルの送信・共有の前に上長や指定した承認者の承認を必須にできる機能です。2要素認証・2段階認証はパスワードに加えてもう1つの確認を求める仕組み、IP アドレス制限は決まった回線や場所からしか使えないようにする設定、ディレクトリ権限設定はフォルダごとに閲覧・書込み・読込み・削除の権限を決める設定です。
| 区分 | 機能 |
|---|---|
| 標準機能 | 履歴ログ管理(管理者を含む全アカウントの操作を期間指定で出力し、200項目以上の検索項目から「いつ」「誰が」「何のファイルを」「誰に」送受信・共有したかを CSV〔表計算ソフトで開ける形式〕で確認)/2要素認証・2段階認証/IP アドレス制限/ディレクトリ権限設定/アカウント期限設定/URL 無効化(送信後に受取URLを無効化) |
| 有償オプション | 上長承認(ワークフロー機能)/宛先制限/履歴ログ自動出力/全件バックアップ(証跡管理) |
まとめ
OneDrive で社外とファイルを共有するときは、相手を「特定のユーザー」で招待し、有効期限を付けることが基本です。「リンクを知っているすべてのユーザー」のリンクは誰が開いたか分からないため、業務では使わないようにしてください。
初期設定のままでは無期限の匿名リンクを作れること、2026年から相手がゲストとして登録されることは、共有する本人も知っておくと安心です。まずは自分の OneDrive の「アクセスの管理」で、今誰に何を共有しているかを確認するところから始めてください。継続的な取引先とのやり取りは、専用の場所やサービスに分ける方法もあります。
- Microsoft Learn「Microsoft 365 の SharePoint と OneDrive での外部共有の概要」
- Microsoft Learn「Microsoft 365 の OneDrive と SharePoint での共有可能なリンクのしくみ」
- Microsoft Learn「Microsoft 365 で SharePoint と OneDrive の共有設定を管理する」
- Microsoft Learn「SharePoint & OneDrive の B2B 統合のMicrosoft Entra」
- Microsoft Learn「よく寄せられる質問: OneDrive と SharePoint での外部共有の機能強化」
- Microsoft Learn「認証されていないユーザーとファイルおよびフォルダを共有するためのベスト プラクティス」
- Microsoft サポート「Microsoft OneDrive でファイルやフォルダを共有する」
- Microsoft サポート「OneDrive、SharePoint、およびリストでの外部またはゲストの共有」
- Microsoft サポート「OneDrive と SharePoint で共有とアクセス許可を管理する」
- 一般財団法人日本情報経済社会推進協会(JIPDEC)「【注意喚起】アクセス権限の設定不備による個人情報の誤公開が増加しています」(2026年4月14日)
- 総務省「クラウドの設定ミス対策ガイドブック」(2024年4月)
- 総務省「テレワークセキュリティガイドライン 第5版」(2021年5月)
- 日本ワムネット株式会社「株式会社Japan Animal Care Holdings 導入事例」
- 日本ワムネット株式会社「SHARERNとは」
- 日本ワムネット株式会社「GigaCC ASPとは」