- 説得には便利さよりデータ消失などの損失防止が有効
- 転送速度ならオンプレミス、社外利用ならクラウド
- 稟議の決め手は初期費用ではなく5年間の総所有コスト
「ファイルサーバーとはどのような仕組みなのか。」
「自社にはどの導入方法が合うのか。」
日々のファイル管理に限界を感じる中、NASやクラウドとの決定的な違いを正しく理解して選定ミスを防ぎたいとお考えではないでしょうか。
本記事では、実務に必要な基礎知識から具体的な比較基準、導入メリットや注意点まで詳しく解説します。
運用コストや手間を抑えた判断ができるようになり、経営層への稟議で示す根拠も整うはずです。
安全な共有環境づくりに、お役立てください。
ファイルサーバーの仕組みと基本機能
ファイルサーバーの仕組みと基本機能を理解しておくと、この後の比較や製品選定で判断を誤りにくくなります。
ここでは仕組み、3つの基本機能、企業が導入する理由の順に解説します。
ファイルサーバーの基本的な仕組み
ファイルサーバーとは、社内ネットワークを通じて複数の人がファイルを保存し、共有し、管理するための仕組みです。
押さえておきたいのは、特定の製品名ではなく役割を表す言葉だという点です。ネットワーク上のコンピューターへデータの保管場所を用意し、各自のパソコンから接続して読み書きする流れ全体を指します。
構築にはWindows ServerやLinuxといったサーバー用のOSを使い、24時間の稼働やデータ保護を前提に設計された機器へ導入するのが一般的です。共有フォルダを開く操作は、自分のパソコンのフォルダを開くのとほとんど変わりません。
原本は、サーバー側に保存されるため、誰かが更新すれば、次に開いた人にも反映されます。利用者がコピーやダウンロードを行った場合や、同期機能を使っている場合は、端末側にもデータが残ります。最新版がどのパソコンに入っているのか分からない、という混乱を減らせる点が、一元管理の分かりやすい効果です。
共有・アクセス制御・バックアップの3つの基本機能
ファイルサーバーの機能は、共有・アクセス制御・バックアップの3つに整理できます。
導入検討の場でも、この3つを軸に説明すると話が通りやすくなります。
| 基本機能 | 具体的にできること | 機能がないと起きること |
|---|---|---|
| ファイル共有 | 権限のある社員なら誰でも同じファイルを開き、編集し、ダウンロードできる | メール添付でのやり取りが増え、古い版が各自のパソコンに散らばる |
| アクセス制御 | 部署・役職・個人といった単位で、閲覧できる人と編集できる人を分けられる | 経理や人事の資料を全社員が開ける状態になり、漏洩や誤削除につながる |
| バックアップとログ管理 | データの複製を別に取り、誰がいつ何を操作したかを記録に残す | 誤削除や機器故障のときに元へ戻せず、原因の追跡もできない |
ここで気をつけたいのが、バックアップとログ管理の扱いです。
ファイル共有とアクセス制御はファイルサーバーの中核機能ですが、バックアップと操作ログは自動で有効になるわけではありません。OS側の監査設定やバックアップ製品を別に構成して、はじめて利用できるようになります。
見積もりを取る際は、この2つが含まれているかどうかを必ず確認してください。
企業がファイルサーバーを導入する主な理由
企業がファイルサーバーを導入する理由は、便利さよりも損失の防止です。
どの動機も、失ったときの影響の大きさから逆算されています。
| 導入の動機 | 解決したい状況 |
|---|---|
| データの消失を防ぐ | 個人のパソコンだけに置いたファイルが、誤操作や本体の故障で消える |
| 探す時間を減らす | メール添付やUSBメモリでの受け渡しが増え、どれが最新版か判断できない |
| 見せる相手を絞る | 機密資料を誰でも開ける状態になり、操作の記録も残っていない |
| 退職時の流出を防ぐ | データが退職者のパソコンごと社外へ流出する |
上司や経営層に説明する場面では、「作業が楽になる」よりも「失うと事業が止まるデータを守る」という切り口のほうが納得を得やすい、という声も多く聞かれます。
日々の業務改善と、有事の備え、この両方を同時に満たせる点が、ファイルサーバーが基盤として選ばれ続けている理由です。
ファイルサーバーとNAS・クラウドの違い
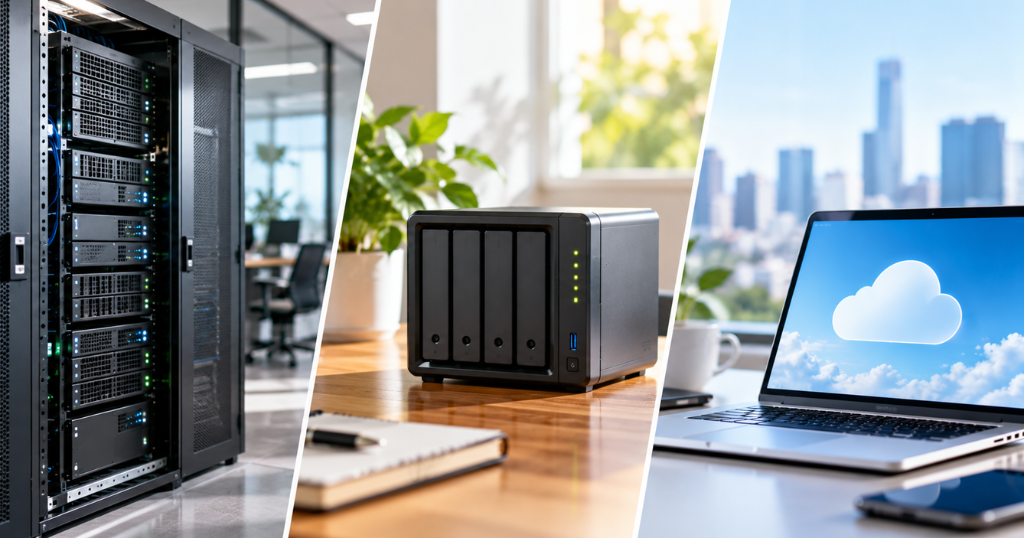
導入検討で最初につまずくのが、ファイルサーバー、NAS、クラウドストレージの区別です。
どれもファイルを保管して共有する点は同じですが、成り立ちも得意分野も違います。3つの違いと、自社に合う選び方の考え方を整理します。
3つの方式の位置づけを整理する
3つの方式を並べて比べる前に、位置づけを整理しておく必要があります。
NASもネットワーク経由でファイルを提供する以上、広い意味ではファイルサーバーの一種だからです。
まったく別の製品同士を比べているわけではありません。
ここでは、次の3つを比較の対象とします。
| 方式 | 内容 |
|---|---|
| 汎用サーバー方式 | Windows ServerやLinuxを導入し、自社で構築する |
| NASアプライアンス方式 | 管理用のソフトウェアが組み込まれた専用機器を使う |
| クラウド型 | サービス事業者のデータセンターにある保管領域を借りる |
汎用サーバー方式とNASアプライアンス方式は自社に機器を置く方式で、まとめてオンプレミス型と呼ばれます。クラウド型は機器を持たずに使う方式です。
どこまで自社で責任を負うのか、その線引きが3つの方式を分ける軸になっています。この区別を押さえておけば、以降の比較も理解しやすくなります。
汎用サーバー方式とNAS方式の違い
汎用サーバー方式とNAS方式の違いは、一から組み立てるか、完成した機器を使うかという点です。
導入の手間と作り込みの自由度が、ちょうど逆の関係になっています。
| 比較項目 | 汎用サーバー方式 | NASアプライアンス方式 |
|---|---|---|
| 特徴 | サーバー用のOSを導入して構築するシステム | 必要なソフトウェアが最初から組み込まれた専用機器 |
| 導入の手間 | システム設計やネットワーク構築の知識が必要で、難易度は高い | ネットワークへ接続し、ブラウザから初期設定を行えば動き出す |
| 権限設定 | 部門、役職、個人単位で、フォルダやファイル単位まで細かく制御できる | 製品による差が大きい。法人向けなら細かい制御に対応する機種もある |
| 拡張性 | 複数台を一つの入口へまとめ、負荷を分散する構成も組める | 機種ごとに上限があり、大規模な作り込みには向かない |
法人向けNASには、社員のアカウントを一括管理する仕組みと連携できる機種も増えました。
NASを業務で使う場合、初期設定だけで安全な運用が完成するわけではありません。
管理者パスワード、バックアップ、ファームウェアの更新、外部からの接続制限などの設計が必要です。
クラウドストレージとの役割の違い
クラウドストレージとの役割の違いは、データの保管場所を自社で持つか、借りるかという点です。
主要な保管の仕組みは、サービス事業者が運営するデータセンター側です。利用者は、ブラウザや専用のソフトウェアを通じてファイルを出し入れします。そのため、機器の購入や設置、故障時の交換といった作業を自社で抱える必要はありません。
一方で、同期用の端末や認証用の仕組みを自社側へ置く利用形態もあります。
大手事業者のデータセンターでは、電源や設備が冗長化されていますが、データの複製範囲や可用性の保証はサービスやプランで異なります。
契約前に、サービス品質の保証条件とデータ保護の仕様を確認しておきましょう。
オンプレミス型とクラウド型の特徴比較
オンプレミス型とクラウド型の特徴比較でポイントになるのは、転送の速さと、場所を選ばない使いやすさです。
どちらを重視するかで、適した方式が変わってきます。
| 比較項目 | オンプレミス型 | クラウド型 |
|---|---|---|
| 転送速度 | 社内ネットワークを使うため速く安定する | 回線の混雑に左右される |
| 社外からの利用 | 安全な接続経路を別に用意する必要がある | 専用の接続経路がなくても利用しやすい |
| 費用の発生 | 購入時の投資が中心 | 利用人数や容量に応じた料金が継続して発生する |
| 管理の責任 | 更新も不具合対応も自社が担う | 事業者が担う範囲が広い |
1ファイルで数百メガバイトから数ギガバイトになる図面や動画を毎日扱う職場では、転送の速さが作業時間へ直結します。
一方、社外から使う機会が多い職場なら、クラウド型のほうが日々の使い勝手は良いでしょう。
実際に選ぶ際は、速度と場所だけでなく、可用性、復旧までに許容できる時間、運用を担う人員、既存システムとの連携もあわせて検討してください。
ファイルサーバー導入で得られる4つのメリット
ファイルサーバー導入で得られるメリットは、権限管理、容量の拡張、復旧のしやすさ、自社方針への適合の4つに整理できます。
順に確認していきましょう。
ユーザーごとにアクセス権限を細かく設定できる
自社で構築する方式では、ユーザーごとにアクセス権限を細かく設定できます。
社員のアカウントと権限をまとめて管理するActive Directoryという仕組みと組み合わせれば、組織の構造に沿った設計が可能です。
- 部門、役職、個人という単位で、閲覧だけ、編集まで、削除も可、と役割を分けて割り当てられる
- フォルダ単位にとどまらず、ファイル単位での制御まで踏み込める
- 経理や人事のように触れる人を絞るべき資料と、全社共有の資料を、同じ環境の中で切り分けられる
権限を細かく分けられるということは、誤って参照される事故を設計段階で防止できることでもあります。
ストレージ容量を必要に応じて拡張できる
自社で構築する方式の強みは、容量の増やし方を柔軟に選べる点です。
複数のハードディスクをまとめて一つの保存領域として扱う「RAID」という仕組みを使えば、要件に合わせた構成を組めます。事業の成長やデータ量の増加に合わせて、容量を段階的に増やしやすくなります。
たとえば、2台のドライブへ同じ内容を書き込む方式なら、1台の故障まで耐えられます。中には、2台の故障まで耐えられる方式もあります。
一方、速度を優先した方式には冗長性がなく、1台の故障で全体のデータを失うおそれがあるため、選ぶ際の確認が欠かせません。
自動バックアップで障害時の復旧が容易になる
自動バックアップの仕組みを組み込んでおけば、障害が起きたときの復旧が容易になります。
個人のパソコンへ置いたままでは、誤って消した瞬間に打つ手がなくなります。ここで押さえておきたいのが、RAIDとバックアップで守れる範囲が違うという点です。
| 障害の種類 | RAID | スナップショット | 別媒体へのバックアップ | ネットワークから隔離した保管 |
|---|---|---|---|---|
| ドライブの故障 | 方式により対応 | 対応しない | 対応する | 対応する |
| 誤削除 | 対応しない | 対応する | 対応する | 対応する |
| ランサムウェアによる暗号化 | 対応しない | 侵害されると失う場合がある | 権限が分離されていれば対応する | 対応する |
| 機器の盗難 | 対応しない | 対応しない | 保管場所が別なら対応する | 対応する |
| 火災や水害 | 対応しない | 対応しない | 保管場所が別なら対応する | 対応する |
RAIDはドライブの故障に備える仕組みで、バックアップの代わりにはなりません。
ウイルスに暗号化されたり誤って共有フォルダを削除したりすれば、RAID内の同じデータも同時に失われます。バックアップは、本番データとは別の媒体に、複数の世代を残せる形で保管してください。
そのうえで、少なくとも1つは、ネットワークから完全に切り離した場所に保管しておくことが望ましいです。
自社のセキュリティポリシーに沿った運用ができる
セキュリティを自社で設計できる点も、見逃せないメリットです。
既製のサービスが用意した対策をそのまま受け入れるのではなく、自社の方針へ合わせて組み立てられます。
| 対策 | 内容 |
|---|---|
| 操作履歴の取得 | 誰がいつどのファイルを操作したかを記録し、後から追跡できる状態にする |
| セキュリティソフトの導入 | 他社製の製品を選び、既存の社内ルールへ合わせて動かす |
| ファイルの暗号化 | 万一持ち出されても中身を読めない状態にしておく |
認証の基準も自社で決められます。
内閣サイバーセキュリティセンター(NISC)の「インターネットの安全・安心ハンドブック」は、パスワードについて「桁数をできるだけ長くする方が安全」とし、より安全にしたい場合は記号を加えることを勧めています。あわせて、機器やサービス間でのパスワードの使い回しをしないことも求めています。 自社の基準として文字数と文字種を定め、その水準を全社員へ一律に適用する設定が、環境側で実現可能です。
管理者のアカウントや社外からの接続には、パスワードに加えて別の要素で本人を確認する多要素認証を必須としましょう。
ファイルサーバー導入のデメリットと注意点
ファイルサーバー導入のデメリットと注意点は、費用、保守、社外利用、災害対策の4点に集約されます。
稼働後に慌てないよう、先に把握しておきましょう。
初期構築にまとまったコストと専門知識が必要になる
最初のハードルは、スタート時点で費用と知識の両方が求められることです。
自社でシステムを一から組む場合、次の項目をすべて見積もりへ含める必要があります。
| 費用項目 | 内容 |
|---|---|
| サーバー本体 | ファイルを保管する中心の機器 |
| 周辺機器 | ルーターや、停電時に電源を供給する無停電電源装置など |
| ソフトウェアライセンス | サーバー用OSと、利用人数に応じたライセンス |
| 構築作業費 | OSを導入し、動く状態にするまでの作業 |
| ネットワーク設計・構築 | 社内の配線と通信経路の設計、施工 |
| バックアップ環境 | 別媒体や別拠点への保管の仕組み |
金額は、必要な容量、冗長化の有無、保守の範囲によって大きく変わります。
機器を購入すれば動くという性質のものではなく、システム設計やネットワークの知識が前提になる点も見落とせません。
運用・保守の作業負担が継続的に発生する
導入して終わりではなく、運用と保守の作業負担が継続的に発生します。
稼働している限り、次の作業が定期的に必要です。
| 作業内容 | 頻度の目安 |
|---|---|
| OSやソフトウェアの更新、修正プログラムの適用 | 公開のたびに検証のうえ適用 |
| 不具合発生時の原因切り分けと復旧 | 発生の都度 |
| バックアップの取得状況の確認 | 定期的に実施 |
| 電気代、空調費、部品故障時の修理 | 継続して発生 |
更新プログラムは、検証環境で確認し、元へ戻す手順を用意したうえで適用してください。
無条件に自動適用すると、業務が止まるおそれもあります。
一方、重大な脆弱性については優先度を上げ、速やかに適用できる体制を整えておきましょう。
情報システムの専任者がおらず、総務担当が兼任している職場ほど、この負担は重く効いてきます。
テレワーク対応には安全な接続経路が必要になる
ファイルサーバーは、もともと社内ネットワークの中だけで使うことを前提に作られています。
そのため、社外から利用するには、安全な接続経路を別に用意しなければなりません。
接続の方法にはいくつかの種類があり、専用の機器を購入するとは限りません。
| 接続方式 | 特徴 | 注意点 |
|---|---|---|
| VPN装置 | 社内環境をそのまま社外へ延長できる | 脆弱性の修正が遅れると侵入経路になる |
| ソフトウェアによるVPN | 専用機器の購入が不要 | 端末側の管理が必要 |
| ゼロトラスト型の接続 | 利用者と端末を都度確認する | 導入の設計に知識が要る |
注意したいのは、リスクが速度低下だけではないという点です。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの1位が「ランサム攻撃による被害」、4位が「システムの脆弱性を悪用した攻撃」、8位が「リモートワーク等の環境や仕組みを狙った攻撃」でした。社外から接続する経路を用意することは、これらの脅威の対象を自社に増やすことでもあります。
インターネットへ公開する機器には、迅速な更新、多要素認証、不要なアカウントの停止、接続ログの監視を継続してください。
機器障害やデータ消失への備えが欠かせない
物理的な機器を自社で抱える以上、機器障害やデータ消失への備えが欠かせません。
5年前後を計画更新の目安とする企業が多いものの、実際の時期は故障の状況、性能の不足、部品やセキュリティ更新の提供期限によって変わります。
- 異音がする
- ファンのエラーが出る
- 容量不足が頻発する
こうした兆候が出たら、入れ替えを検討する時期です。
保守契約や代替機がない状態で基板が壊れれば、部品の調達や再構築に数日以上かかる場合もあります。
ファイルサーバーの選び方と導入の流れ
ファイルサーバーの選び方は、目的の整理から始めて、スペック、セキュリティ要件、費用の順に進めると迷いません。
各段階で押さえるべき判断材料を確認していきます。
導入目的と想定する利用シーンを整理する
製品を比べ始める前に、導入目的と扱うデータを整理してください。
自社の実態から逆算しなければ、機能はあるのに使いこなせない状態を招きます。
| 自社の状況 | 有力な候補 |
|---|---|
| 図面や動画など大容量データが業務の中心 | 社内ネットワークで動くオンプレミス型 |
| 情報システムの専任担当がおらず、保守に手が回らない | 機器の管理が不要なクラウド型 |
| 社外から使う機会が多く、拠点も複数ある | クラウド型、または安全な接続経路を備えたオンプレミス型 |
| 権限管理を組織構造に沿って細かく設計したい | 汎用サーバー方式、または法人向けNAS |
あわせて、誰が、どこから、どんなファイルを開くのかを書き出しておきましょう。
この3点を先に整理しておくと、以降の判断がぶれません。
流行しているからという理由だけで決めた結果、後から不満が出るケースもあります。
必要な容量とスペックを決める
必要な容量とスペックは、従業員数だけでは決められません。
少人数でも図面や映像を扱えば数十テラバイトに達しますし、文書中心なら多人数でも小容量で足ります。
次の項目を書き出してから計算してください。
| 確認項目 | 記入する内容 |
|---|---|
| 扱うデータの種類 | 文書中心か、図面や動画中心か |
| 現在の使用容量 | 実測した値 |
| 年間の増加率 | 過去12か月の実測値から算出 |
| 同時接続数 | 混雑する時間帯の人数 |
| 保存期間 | 法令や契約で定められた要件 |
| 許容できるデータ損失時間 | 障害時に何時間分まで失えるか |
容量は、現在の使用量へ5年分の増加を加え、さらに2割から3割の余裕を見込んで算出します。
RAIDを適用すると使える容量は減るため、搭載容量と実際に使える容量を分けて考えてください。バックアップ用の容量も別に見積もる必要があります。メモリなどの性能も、同時接続数やセキュリティソフトの動作を含めて検討しましょう。
セキュリティ要件との整合性で判断する
どの方式を選んでも、セキュリティ要件との整合性の確認は外せません。
IPAが2026年3月に公開した中小企業の情報セキュリティ対策ガイドライン第4.0版では、ランサムウェアによる事業停止や、取引先を介した被害の拡大を踏まえ、対策の記載が拡充されました。
基本として取り組みたいのは、同ガイドラインが「情報セキュリティ6か条」として挙げる次の項目です。
- OSやソフトウェアを常に最新の状態へ保つ
- ウイルス対策ソフトを導入して動かし続ける
- パスワードを強化し、初期設定のまま使わない
- 共有設定を見直し、誰が見られるかを定期的に確認する
- バックアップを取得し、復元できるか確かめる
- 攻撃の手口を知り、社員に周知する
特に重いのがバックアップです。
IPAはこれまで5か条としてきた基本項目に、第4.0版で「バックアップを取ろう!」を加えて6か条としました。ランサムウェアに暗号化されたあと事業を再開できるかどうかが、基本項目に格上げされたという位置づけです。
取引先を起点とする攻撃はサプライチェーン全体へ影響するため、事故が起きれば契約上の責任や信用の低下を招くおそれもあります。
経営課題として説明すれば、社内での理解も得やすくなります。
費用対効果を算出し稟議を通す
承認を得る決め手は、初期費用ではなく5年間の総所有コストを並べて示すことです。
方式ごとに含まれる費用の範囲が違うため、同じ項目で揃えなければ比較になりません。
| 費用項目 | 汎用サーバー方式 | NASアプライアンス方式 | クラウド型 |
|---|---|---|---|
| 機器・ライセンス | 本体、OS、利用人数分のライセンス | 本体、拡張ドライブ | 初期設定費 |
| 構築費 | 設計、導入、ネットワーク施工 | 初期設定 | 初期設定、権限設計 |
| 保守・部品交換 | 保守契約、交換部品 | 保守契約、交換ドライブ | 料金へ含まれる範囲を確認 |
| バックアップ | 別媒体、別拠点の費用 | 外付け機器やクラウド保管 | 追加プランの有無を確認 |
| 電力・回線 | 電気代、空調費、回線費 | 電気代、回線費 | 回線費 |
| 運用人件費 | 監視、更新、障害対応の工数 | 監視、更新の工数 | 利用者管理の工数 |
| 5年後の更新・移行 | 機器の入れ替え費用 | 機器の入れ替え費用 | 料金改定、他社への移行費用 |
NASは本体を買い切る方式ですが、月々かかるのが電気代だけというわけではありません。
保守、交換用ドライブ、バックアップ、無停電電源装置のバッテリー交換、運用の工数が継続して発生します。
費用の差だけでなく、方式ごとに得られる保護の水準も一緒に示すと、判断材料として使いやすくなるでしょう。
ファイルサーバー導入後の運用管理のポイント
ファイルサーバー導入後の運用管理では、移行作業と、その後のルール整備が成否を分けます。
最初に決めておくかどうかで、数年後の負担が変わってきます。
移行作業の進め方
移行作業の進め方は、4つの段階に分けて順番どおりに進めます。
段階を飛ばしたり順番を入れ替えたりすると、切り替え当日にトラブルが生じます。
| 段階 | 作業内容 |
|---|---|
| 棚卸しと移行前バックアップ | 不要ファイルや重複フォルダを整理し、移行前のデータを保全する |
| 権限設計 | フォルダの階層とアクセス権限を一覧にし、退職者の権限が残っていないか検証する |
| 事前同期とテスト移行 | 数日前から大半のデータを移し、権限や属性が引き継がれているか確認する |
| 切り替えと検証 | 接続先を新環境へ変更し、ファイル数と内容を照合したうえで数名で読み書きを試す |
切り替え当日にゼロから数テラバイトを転送しようとすると、作業時間が足りません。
単純なコピーでは権限や更新日時が欠落する場合もあるため、移行後の照合を必ず行ってください。
うまくいかなかったときに元の環境へ戻せる条件も、事前に決めておきましょう。
全社へ告知する前に、重要なフォルダを開けるか、書き込めるかを確認しておくと確実です。
ルール設計でフォルダ構成の肥大化を防ぐ
フォルダは放っておくと際限なく増えるため、ルール設計で肥大化を防ぐ必要があります。
誰も開かなくなったファイルや、同じ内容の一時フォルダが積み重なると、次のような状態を招きます。
- 必要な資料を探す手間が増え、業務の効率が落ちる
- 機器を入れ替えるとき、移すデータ量が膨らんで作業が長引く
- どこに何を置くべきか分からず、社員が自己流の場所に保存し始める
対策として、フォルダの命名と階層のルールを運用開始の時点で文書へ残しておきましょう。定期的な棚卸しも有効ですが、削除の前に確認したい点があります。文書の種類によっては、法令や契約で保存期間が定められているためです。
保存義務と業務上の必要性を確かめたうえで、削除の権限と承認の手順を決めてください。
アクセス権限は定期的な棚卸しが必要
権限設定は一度決めて終わりではなく、定期的な棚卸しが必要です。
人事異動や退職、部署の再編が起きるたびに、設定と実態のズレが積み上がっていくためです。
よくあるのは次のような状態です。
- 退職した社員のアカウントが有効なまま残り、誰も気づいていない
- 異動した社員が、前の部署の資料を今も開ける状態になっている
- 一時的に開放した経理フォルダが、全社員から見える設定のまま戻されていない
情報処理推進機構が示す指針でも、共有設定の見直しは取り組むべき項目のひとつに挙げられています。
フォルダの階層とアクセス制限を一覧にした資料を用意し、半期や年度の区切りで実態と突き合わせてください。
人事異動や退職が発生した際、いつ権限を止めるのかという手順も決めておきましょう。この作業を習慣にしておくと、漏洩や誤削除の入口を先に塞げます。
保守運用の属人化はマニュアルを整備する
手順が担当者一人の頭の中にしかない状態は、その人が休んだ日にすべてが止まります。
特に、次の作業は、手動に頼ると忘れや漏れが確実に起きるため、自動で動く仕組みに置き換えるのが基本です。
| 作業 | 進め方 |
|---|---|
| OSと修正プログラムの適用 | 検証のうえ、期限を定めて適用する |
| バックアップの取得 | 障害時に何時間分まで失えるかを基準に頻度を決め、複数世代を保管する |
| 復元テスト | 年1回以上、実際の復旧を想定した訓練を行う |
特に見落とされやすいのが復元テストです。
記録の上では成功と出ていたのに、いざ復元しようとしたらファイルが壊れていて元に戻せなかった。そうした事故が現場では起きています。
テストでは、ファイルの内容だけでなく、フォルダ構成、権限、復旧にかかった時間まで確認してください。誰が担当しても同じ手順で動かせるよう、書き残しておきましょう。
ファイルサーバーの課題を補うクラウド型という選択肢
自社に機器を置く構成の弱点は、管理の手間と社外からの使いにくさに集約されます。
この2つをまとめて解消する手段が、クラウド型です。選ばれている背景、移行後に何が変わるのか、選ぶときに確認すべき点を順に見ていきます。
クラウド型ファイルサーバーが選ばれる背景
普及を後押ししているのは、働く場所が一か所に固定されなくなったことです。
移動を前提にした働き方と、管理者を置けない体制。この2つが、クラウドへの流れを作っています。
- 自宅や出張先から、暗号化された通り道を作るVPN機器を用意しなくても安全にアクセスできる
- パソコン以外の端末にも対応しているため、移動中にスマートフォンで資料を確認できる
- 機器の維持、予備部品の確保、故障時の交換といった物理的な作業が丸ごと不要になる
情報システムの専任者を置けず、総務担当が兼任している会社にとって、最後の項目は日々の業務量に直結します。「機器の面倒を見る人がいない」という悩みが、そのまま選択の理由になっているのが実情です。
ただし、専用の接続経路を用意せずに使えることと、安全であることは別の話です。
多要素認証、端末の管理、共有リンクの期限設定、アクセスログの監視といった設定を行って、はじめて安全性が高まります。
クラウド型へ移行した場合の主な改善効果
クラウド型へ移行すると、共同作業の効率が改善します。
多くのサービスが、複数人での同時編集と、過去の状態へ戻せるバージョン管理に対応しているためです。
ファイルを一度手元へダウンロードして編集し、後から統合するという手間が減ります。同じファイルを別々に編集し、どちらが最新か分からなくなる事態も避けられるでしょう。
災害への備えという面でも変化があります。
データは事業者のデータセンターで管理されるため、オフィスが被災しても機器と一緒に失う事態を避けられます。とはいえ、事業者側の障害、アカウントの侵害、設定の誤り、同期による一括削除といったリスクは残ります。
契約前に、冗長化の仕様、バックアップの範囲、データを取り出す方法を確認してください。
クラウド型の選定で確認すべき3つの観点
クラウド型の選定で確認すべき観点は、回線、費用、権限管理の3点です。
この順に確認すれば、後から「思っていたのと違う」となる事態を避けられます。
| 確認する観点 | 見るべきポイント | 確認を怠ると起きること |
|---|---|---|
| 回線速度 | 契約している光回線や、混雑する時間帯での体感速度を実際に試す | 大容量ファイルを開くたびに待たされ、現場から不満が出る |
| 費用の発生の仕方 | 利用人数や保存容量に応じた月額を、5年分まとめて試算する | データ量が増えるほど支払いが膨らみ、後戻りしにくくなる |
| 権限と記録 | フォルダやアカウントごとに制限できるか、操作履歴を残せるか | 見せたくない資料が広く開放されたままになり、追跡もできない |
特に費用は、使い続ける限り止まらない性質のものです。
数テラバイト規模のデータを長期で持つ予定があるなら、契約前に必ず長期の試算を出しておいてください。
操作履歴を残せるかどうかは、取引先へ安全性を説明する際の材料にもなります。
まとめ
ここまで、ファイルサーバーの仕組みから、NASやクラウドとの違い、選び方までを解説しました。
自社の運用体制に合った方式を選べば、データ消失のリスクを抑えながら、効率的な共有環境を整えられます。
稟議へ進む際は、5年間の総額、復旧までに許容できる時間、セキュリティ要件を同じ基準でまとめてください。
費用の差だけでなく、それぞれの方式で得られる保護の水準も示すと、経営層が判断しやすくなるでしょう。
自社で機器を持たずに、細かなアクセス権限の設定と操作履歴の記録を両立させたい場合は、企業間ファイル転送・共有サービス「GigaCC」の法人向けクラウドストレージ「GigaCC ASP」をご検討ください。アカウント×ディレクトリ単位で閲覧・ダウンロード・アップロード・削除の権限を分けられ、標準機能の履歴ログ管理で操作履歴をCSV形式で出力できます。